Ataques sin malware: cuando el atacante usa tus propias herramientas
Los ataques sin malware ya son la norma: el atacante entra con credenciales válidas y usa tus propias herramientas. Qué dice el informe de Lumu y cómo defenderte.
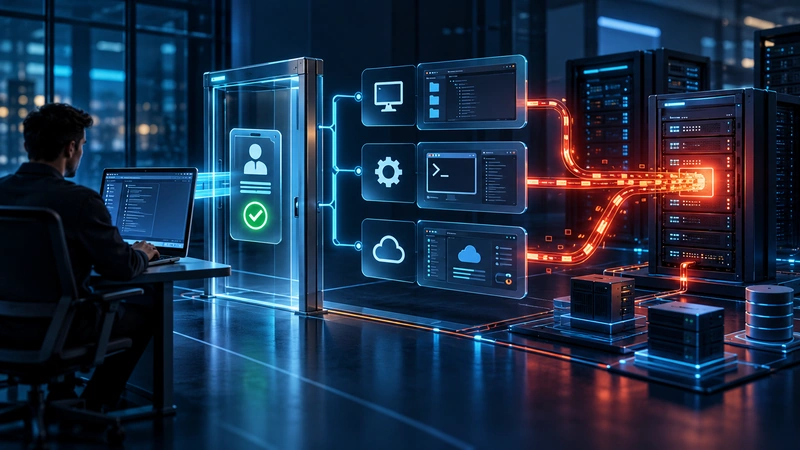
Los ataques sin malware pueden aprovechar credenciales comprometidas y herramientas legítimas para actuar dentro de la infraestructura. Imagen generada con inteligencia artificial mediante OpenAI.
Durante años, la ciberseguridad empresarial giró alrededor de una idea: encontrar el archivo malicioso y bloquearlo. En 2026 esa idea se queda corta. Los ataques sin malware ya son la mayoría de lo que detectan los equipos de seguridad. El atacante entra con credenciales válidas y usa las herramientas de tu propio equipo de TI: PowerShell, el escritorio remoto o un software de soporte. No hay un virus que detectar, solo actividad que parece normal.
Los datos lo confirman. El Global Threat Report 2026 de CrowdStrike reporta que el 82 % de las detecciones de 2025 fueron sin malware. En la región, el Compromise Report 2026 de Lumu describe el mismo giro. Los atacantes pasaron de las brechas ruidosas a estrategias «lentas y silenciosas».
Qué dice el informe de Lumu sobre 2026
Lumu es una empresa de ciberseguridad con fuerte presencia en Latinoamérica. Su informe analizó cuatro familias de amenazas: anonimizadores, droppers y downloaders, ladrones de información (infostealers) y ransomware. Estos son los hallazgos más útiles para un gerente de TI:
- Menos malware visible, más sigilo. Los atacantes usan técnicas Living off the Land, es decir, viven de lo que ya hay en el sistema. También usan VPN, servicios legítimos de distribución de tráfico y DNS cifrado.
- La anonimización fue el indicador de compromiso más detectado del año. Tor y las VPN privadas encabezan la lista.
- Herramientas legítimas usadas como arma. El informe destaca Keitaro, un sistema legítimo de distribución de tráfico. Los atacantes lo aprovechan para entregar malware.
- Quedarse dentro es la prioridad. En la clasificación de MITRE ATT&CK, el «comando y control» desplazó a la «ejecución» entre las tres tácticas principales. Al atacante le importa más mantener el canal abierto que actuar rápido.
- Colombia aparece en el mapa. DeathRansom fue la principal familia de ransomware en Sudamérica. Colombia concentró el 20,8 % de sus detecciones en la subregión.
Ricardo Villadiego, fundador y CEO de Lumu, lo resume así: «Ya no buscamos al enemigo en la puerta; debemos asumir que ya está dentro».
Qué son los ataques sin malware (y por qué el antivirus no los ve)
Un ataque sin malware no instala un programa malicioso propio, o lo hace solo en memoria y por poco tiempo. En su lugar, aprovecha lo que ya existe en tu infraestructura. CISA, la NSA, el FBI y agencias aliadas publicaron la guía Identificación y mitigación de las técnicas «living off the land». Allí describen el patrón: el atacante se mezcla con la actividad legítima para no levantar alertas.
Los recursos que más se abusan son conocidos por cualquier equipo de TI:
- Credenciales válidas. Se roban con phishing, se compran en foros que venden lo que recogen los infostealers o se reutilizan de filtraciones anteriores.
- Herramientas de administración del propio sistema operativo: PowerShell, WMI, tareas programadas y scripts.
- Software de acceso remoto legítimo, instalado por el atacante o ya presente en la empresa.
- Servicios en la nube y de identidad: inicios de sesión que parecen normales, aplicaciones conectadas y tokens de acceso.
Por eso un antivirus tradicional, que busca firmas de archivos maliciosos, tiene poco que encontrar. La pregunta deja de ser «qué archivo es malo». Pasa a ser «qué comportamiento no es normal».
La velocidad: el otro problema
El sigilo viene con rapidez. El breakout time es el tiempo que tarda un atacante en saltar del primer equipo comprometido a otros sistemas. Según CrowdStrike, en el cibercrimen bajó a 29 minutos en promedio en 2025. El caso más rápido tomó 27 segundos.
Si tu equipo revisa alertas una vez al día, o depende de que un usuario reporte algo raro, el atacante ya tuvo tiempo de sobra.
Cómo defenderte cuando no hay malware que detectar
La buena noticia: un atacante que usa tus herramientas también deja rastros en tus registros. La clave está en recogerlos, conocer lo normal y detectar lo que se sale del patrón. Estas son las medidas de la guía de CISA, ordenadas para una empresa mediana.
1. Centraliza y protege tus logs
Sin registros no hay detección. Lleva a un solo lugar los eventos de Windows y Linux, incluida la ejecución de PowerShell con registro de scripts. Suma los inicios de sesión del directorio activo y de la nube, la VPN, el DNS y el firewall. Guárdalos donde el atacante no pueda borrarlos. Si aún no tienes esa base, empieza por los logs centralizados.
2. Define cómo se ve lo normal
¿Quién usa PowerShell en tu empresa? ¿Desde qué equipos se hacen conexiones de escritorio remoto? ¿A qué horas inicia sesión cada administrador? Con una línea base, el uso inusual de una herramienta legítima se vuelve visible.
3. Detecta por comportamiento, no por firma
Un SIEM con reglas mapeadas a MITRE ATT&CK y analítica de comportamiento (UEBA) permite ver patrones como estos:
- Una cuenta de servicio que inicia sesión de forma interactiva.
- Un usuario que se conecta desde dos países en una hora.
- Un servidor que de repente consulta todo el directorio activo.
En el endpoint, la telemetría de un EDR o XDR muestra qué proceso lanzó a cuál. Un antivirus no registra eso.
4. Reduce lo que el atacante puede usar
- Aplica listas de aplicaciones permitidas en servidores críticos.
- Restringe PowerShell y las herramientas de administración a quienes de verdad las necesitan.
- Controla el software de acceso remoto: uno solo, aprobado y con autenticación fuerte.
- Activa autenticación multifactor resistente a phishing para las cuentas privilegiadas.
- Segmenta la red para que una cuenta comprometida no llegue a todo.
Este es el corazón de un enfoque Zero Trust: ningún acceso es confiable solo por venir de adentro.
5. Ten a alguien mirando, todo el tiempo
Con tiempos de propagación de minutos, detectar no basta: hay que responder. Un SOC, propio o tercerizado, convierte las alertas en acciones. Aísla un equipo, deshabilita una cuenta o corta una sesión.
Antivirus tradicional frente a detección por comportamiento
| Aspecto | Enfoque tradicional | Enfoque para ataques sin malware |
| Qué busca | Archivos con firmas conocidas | Comportamientos anómalos de usuarios, procesos y redes |
| Fuente de datos | El equipo individual | Logs centralizados de endpoints, identidad, red y nube |
| Ve el uso malicioso de PowerShell o RDP | Casi nunca | Sí, comparado con la línea base |
| Detecta credenciales robadas | No | Sí, por patrones de inicio de sesión |
| Respuesta | Cuarentena del archivo | Aislar equipos, bloquear cuentas, cortar sesiones |
Por dónde empezar esta semana
Si tienes que priorizar, estas tres preguntas te dicen dónde estás parado:
- ¿Veo en un solo lugar quién entró a mis servidores críticos en las últimas 24 horas, y desde dónde?
- ¿Sé qué herramientas de acceso remoto están instaladas en mi red?
- Si un administrador ejecuta PowerShell a las 3 a. m., ¿alguien se entera?
Si alguna respuesta es «no», ahí está tu primer proyecto.
Conclusión
Los ataques sin malware no son una moda. Son la consecuencia lógica de algo que los atacantes aprendieron: es más fácil iniciar sesión que forzar la puerta. Defenderse no exige herramientas exóticas, sino visibilidad. Necesitas registros completos, una línea base de lo normal y alguien que actúe rápido cuando algo se sale del patrón. Asumir que el atacante ya puede estar dentro no es pesimismo: es el punto de partida de una defensa realista.
En Insoftar implementamos SIEM, detección en endpoints y observabilidad de seguridad con Elastic, con procesos certificados en ISO 27001. Hablemos sobre cómo detectar a quien usa tus propias herramientas en tu contra.