Detección de fraude con grafos: cómo identificar patrones ocultos en tus datos
Las bases de datos de grafos permiten detectar fraude al analizar relaciones entre usuarios, dispositivos y transacciones. Este enfoque revela patrones ocultos que los modelos tradicionales no logran identificar, mejorando la detección en tiempo real.
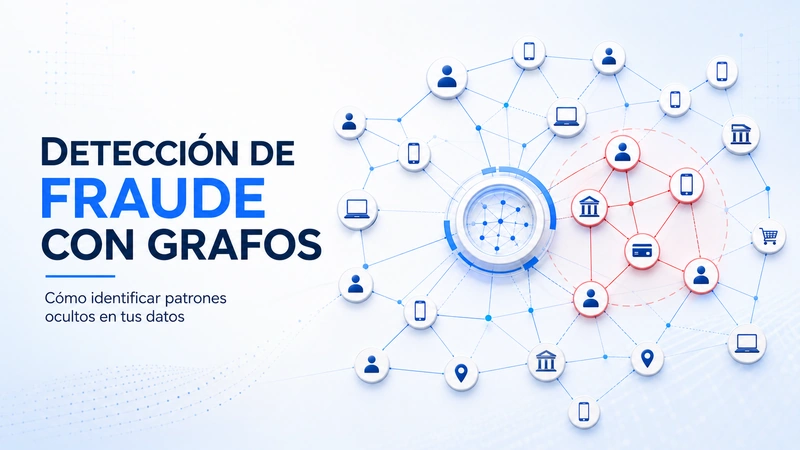
Insoftar, Detección de fraude con grafos
Introducción
La detección de fraude es uno de los desafíos más complejos para las organizaciones modernas. A medida que los sistemas digitales crecen, también lo hacen las técnicas utilizadas para cometer fraude, volviéndose más sofisticadas y difíciles de identificar mediante métodos tradicionales.
Los enfoques basados en reglas o análisis aislado de transacciones suelen ser insuficientes para detectar esquemas complejos. En este contexto, las bases de datos de grafos ofrecen una ventaja significativa al permitir analizar no solo los datos, sino también las relaciones entre ellos.
Este enfoque permite identificar patrones ocultos que de otra manera pasarían desapercibidos.
El problema del análisis tradicional
En los modelos tradicionales, cada evento se analiza de forma individual o mediante reglas predefinidas. Esto presenta varias limitaciones:
- [object Object]
- [object Object]
- [object Object]
El fraude moderno, sin embargo, rara vez ocurre de forma aislada. Generalmente involucra múltiples entidades relacionadas entre sí: usuarios, dispositivos, cuentas, direcciones IP y transacciones.
Analizar estas conexiones es clave para identificar comportamientos sospechosos.
El enfoque basado en grafos
Las bases de datos de grafos permiten modelar cada entidad como un nodo y cada interacción como una relación. Este modelo facilita la construcción de redes de datos donde es posible visualizar y analizar conexiones complejas.
En un escenario de fraude, se pueden representar:
- [object Object]
- [object Object]
- [object Object]
- [object Object]
- [object Object]
A partir de este modelo, es posible recorrer las relaciones y detectar patrones que no son evidentes en estructuras tradicionales.
Identificación de patrones sospechosos
El verdadero valor de los grafos radica en su capacidad para revelar estructuras y comportamientos ocultos. Algunos ejemplos de patrones relevantes incluyen:
Uso compartido de dispositivos
Múltiples cuentas asociadas a un mismo dispositivo pueden indicar actividad fraudulenta organizada.
Redes de transacciones
Conexiones entre cuentas que realizan transferencias recurrentes entre sí pueden evidenciar esquemas de lavado de dinero.
Comportamientos anómalos
Usuarios que interactúan con múltiples entidades en un corto período de tiempo pueden estar participando en actividades sospechosas.
Conexiones indirectas
Relaciones que no son evidentes a primera vista, pero que se revelan al analizar varios niveles de conexión.
Ventajas frente a modelos tradicionales
El uso de grafos en la detección de fraude aporta beneficios significativos:
- [object Object]
- [object Object]
- [object Object]
- [object Object]
Además, las consultas en grafos permiten explorar múltiples niveles de conexión sin incrementar significativamente la complejidad técnica.
Aplicación en tiempo real
Uno de los aspectos más relevantes en la detección de fraude es la capacidad de respuesta. Detectar un fraude después de que ocurre tiene un impacto limitado; lo realmente valioso es identificarlo en el momento en que sucede.
Las bases de datos de grafos permiten evaluar conexiones en tiempo real, lo que habilita la detección temprana de comportamientos sospechosos y la toma de decisiones inmediatas, como bloquear transacciones o solicitar validaciones adicionales.
Integración con otros sistemas
El uso de grafos no reemplaza necesariamente las tecnologías existentes, sino que las complementa. Es común integrarlos con:
- [object Object]
- [object Object]
- [object Object]
- [object Object]
Esta integración permite enriquecer el análisis y construir una visión más completa del entorno.
Conclusión
La detección de fraude requiere una comprensión profunda de las relaciones entre los datos. Los enfoques tradicionales, centrados en eventos individuales, resultan insuficientes frente a esquemas cada vez más complejos.
Las bases de datos de grafos ofrecen una alternativa más efectiva al permitir modelar y analizar conexiones de forma natural, revelando patrones ocultos y facilitando una respuesta más rápida y precisa.
Adoptar este enfoque no solo mejora la detección de fraude, sino que fortalece la capacidad de la organización para anticiparse a nuevas amenazas.