Qué hacer cuando tienes un incidente de seguridad
Descubre cómo responder correctamente a un incidente de seguridad con un enfoque paso a paso que reduce el impacto y mejora la capacidad de respuesta de tu empresa.
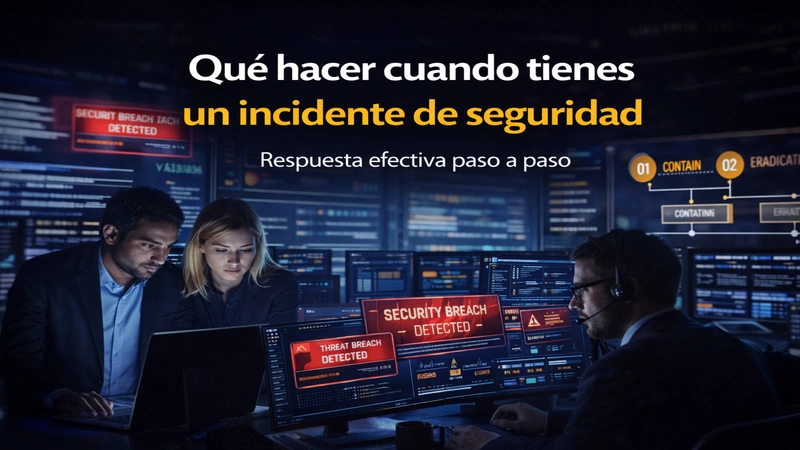
Incidente de seguridad: equipo revisando una alerta de brecha detectada y los pasos de respuesta en pantalla.
Cuando ocurre un incidente de seguridad, cada minuto cuenta y la improvisación sale cara. Esta guía te muestra qué hacer paso a paso y qué preparar antes de que pase.
El problema no es si ocurrirá… es cuándo
Muchas empresas creen que están protegidas.
Pero la realidad es: tarde o temprano, ocurrirá un incidente.
Y cuando pasa:
- el equipo entra en pánico
- no hay claridad
- no hay proceso
- las decisiones se toman tarde
Y el impacto crece minuto a minuto.
¿Qué es un incidente de seguridad?
Es cualquier evento que compromete:
- la confidencialidad
- la integridad
- la disponibilidad
Ejemplos:
- acceso no autorizado
- fuga de información
- malware
- ransomware
- comportamiento anómalo
No todos los eventos son incidentes… pero todos los incidentes empiezan como eventos.
El error más común
Improvisar.
- desconectar sistemas sin análisis
- borrar evidencia
- no comunicar
- reaccionar sin contexto
Esto suele empeorar la situación.
Qué hacer paso a paso
1. Detectar y validar
Antes de actuar, confirma:
- ¿es realmente un incidente?
- ¿qué señales lo indican?
- ¿qué sistemas están involucrados?
Evita falsas alarmas… pero no ignores señales.
2. Contener el incidente
El objetivo es limitar el daño.
Ejemplos:
- bloquear accesos
- aislar sistemas
- revocar credenciales
- detener procesos sospechosos
Contener no es solucionar… es ganar tiempo.
3. Analizar y entender
Aquí se responde:
- ¿qué ocurrió?
- ¿cómo ocurrió?
- ¿desde cuándo?
- ¿qué alcance tiene?
Sin análisis, no hay solución real.
4. Erradicar la amenaza
Eliminar completamente el problema:
- limpiar malware
- cerrar vulnerabilidades
- eliminar accesos comprometidos
- aplicar parches
Si no eliminas la causa… el incidente vuelve.
5. Recuperar la operación
Restaurar sistemas de forma segura:
- validar integridad
- restaurar backups
- monitorear comportamiento
No se trata solo de volver a operar… se trata de volver sin riesgo.
6. Aprender y mejorar
Después del incidente:
- documentar lo ocurrido
- identificar fallas
- mejorar controles
- ajustar alertas
Aquí es donde realmente mejoras tu seguridad.
El factor tiempo
En seguridad, cada minuto cuenta.
- detección tardía → mayor impacto
- respuesta lenta → mayor daño
- falta de visibilidad → decisiones incorrectas
Detectar temprano cambia todo.
Un escenario real
Una empresa detecta:
- actividad sospechosa en base de datos
- múltiples accesos inusuales
- aumento en consultas
Sin proceso:
- el incidente escala
- se pierde información
- impacto reputacional
Con proceso:
- se contiene rápidamente
- se investiga
- se mitiga
- se recupera operación
Qué necesitas antes de que ocurra
Para responder bien, debes prepararte:
✔ Monitoreo continuo
Visibilidad en tiempo real.
✔ Alertas bien definidas
Señales claras, no ruido.
✔ Procesos definidos
Saber qué hacer en cada etapa.
✔ Roles claros
Quién hace qué.
✔ Herramientas integradas
SIEM, monitoreo, respuesta.
La respuesta empieza antes del incidente.
Errores críticos
- no tener plan
- actuar sin evidencia
- no contener a tiempo
- no documentar
- no aprender
Un incidente mal gestionado puede ser peor que el ataque.
Beneficios de una buena respuesta
Menor impacto
Se reduce daño económico y reputacional.
Respuesta rápida
Menos tiempo de exposición.
Mayor control
Entiendes lo que ocurre.
Mejora continua
Cada incidente fortalece tu seguridad.
Conclusión
Los incidentes de seguridad no se pueden evitar al 100%.
Pero sí se puede:
- detectarlos antes
- responder mejor
- reducir su impacto
¿Tu empresa está preparada para responder?
Porque la diferencia entre una crisis y un incidente controlado es: tener un plan y saber ejecutarlo.
Sigue leyendo
Para construir tu plan, una buena referencia son las recomendaciones de respuesta a incidentes del NIST (SP 800-61 Rev. 3).
En Insoftar implementamos SIEM, detección y respuesta con Elastic, con procesos certificados en ISO 27001. Hablemos sobre la seguridad de tu empresa.